|
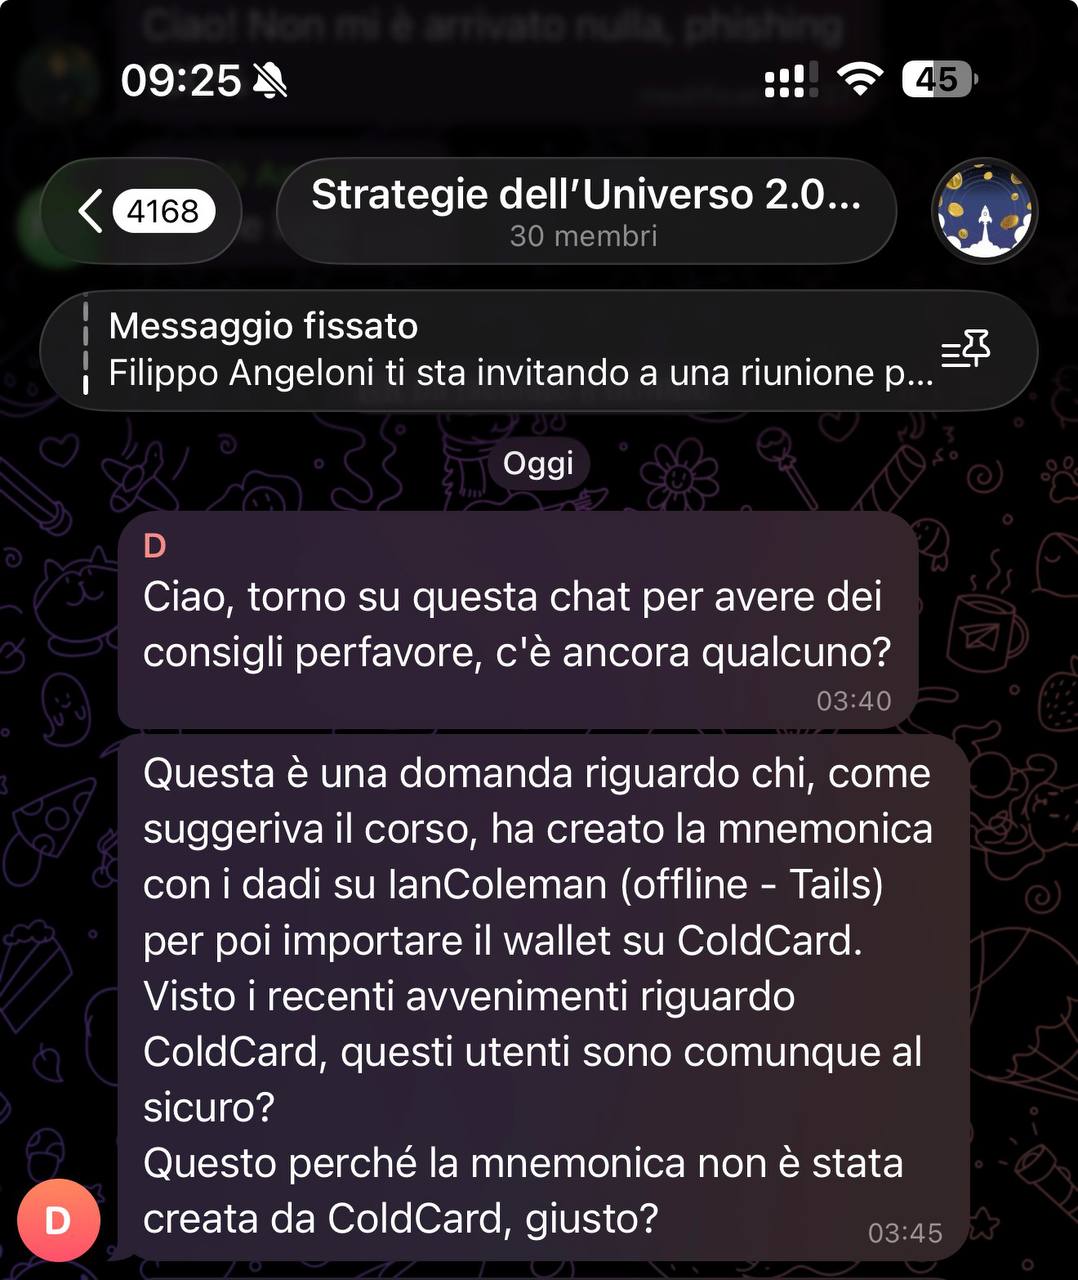
Giusto. Se il seed è nato dai tuoi dadi su una macchina offline e il Coldcard l'ha soltanto ricevuto, il bug non ti tocca: quel firmware ha sbagliato a generare entropia, non a custodire un seed che gli hai dato tu. Il dispositivo lì fa da firmatario, non da sorgente di casualità.
Se non rientri in nessuno di questi tre casi, ecco l'ordine di urgenza.
Subito, adesso, senza aspettare domani
Sei in single signature con un dispositivo coinvolto e senza mitigazioni. Oppure hai un multisig N di N (2 di 2, 3 di 3) fatto di soli Coldcard senza mitigazioni: gli attaccanti conoscono tutti i tuoi seed, devono solo incastrare i pezzi.
Se non sai come fare, fatti aiutare da qualcuno. Ma fallo oggi.
Urgente
Single signature con dadi sotto i 50 tiri o con una passphrase debole. Il tuo seed è conosciuto, l'unica cosa che ti protegge è quanta entropia hai aggiunto tu. Se la passphrase è una parola sola sei praticamente nel gruppo sopra. Se sono sei parole a caso non sei al sicuro, sei solo più lento a essere trovato.
Presto, ma con una precauzione sul broadcast
Multisig in cui i Coldcard compromessi da soli bastano a muovere i fondi (esempio classico: 2 di 3 con due Coldcard). Qui c'è un problema aggiuntivo: se un attaccante ha già ricostruito i tuoi seed, nel momento in cui trasmetti la transazione di recupero può provare a fartela davanti. Vale la pena guardare il servizio Slipstream di MARA, che usa una mempool privata: quando l'attaccante vedrebbe la tua transazione, quella è già in un blocco.
Attenzione: se in questo scenario hai riutilizzato indirizzi, per quegli indirizzi torni al primo gruppo. Rischio immediato.
Rotazione delle chiavi
Hai un Coldcard compromesso in un quorum dove le altre chiavi sono sane e la minoranza compromessa non basta a muovere i fondi. I soldi sono al sicuro, ma la tua sicurezza è ridotta. Pianifica la sostituzione del dispositivo quando puoi farlo con calma.
Come si fa la migrazione senza combinare guai.
Prima di toccare qualsiasi cosa, verifica di avere un backup corretto e leggibile delle parole attuali e l'impronta del wallet, e non cancellare niente. Poi installa il firmware corretto per il tuo modello: 4.2.0 o successiva per Mk2 e Mk3, 5.6.0 per Mk4 e Mk5, 1.5.0Q per il Q (se usi il ramo Edge servono le release Edge dedicate, non dare per scontato che un numero più alto significhi corretto). Genera il seed nuovo, annota e verifica il backup, l'impronta e un indirizzo di ricezione. Manda una transazione di prova piccola. Solo dopo sposti il resto. Il vecchio backup lo tieni finché la migrazione non è confermata.
Se il Mk2 o il Mk3 è il tuo unico dispositivo non ti serve comprarne uno nuovo: dopo l'aggiornamento genera correttamente. Devi però alternare vecchio e nuovo seed sullo stesso device, e lì gli errori si pagano cari, quindi segui la procedura passo passo che trovi nell'advisory di Coinkite e non andare a memoria.
Una nota di Coinkite che condivido: rimandare non è il rischio principale, la fretta sì. Una migrazione fatta di corsa può farti perdere i fondi più in fretta del bug.
Due avvertenze finali, e sono importanti.
Stanno già girando email e siti che promettono di "recuperare i tuoi fondi" o di "verificare se il tuo wallet è vulnerabile". Ne ho ricevuta una anche io, il giorno stesso, e ho un Coldcard che non ho mai nemmeno inizializzato. Sono truffe. Nessuno recupera niente. Non inserire mai il tuo seed in un sito o in uno strumento sconosciuto che dice di controllare se sei a rischio.
E quando generi il seed nuovo, tira i dadi. Non perché non ti fidi del prossimo dispositivo, ma perché è l'unica cosa che ti avrebbe salvato questa volta.
4. Se hai un altro hardware wallet
Respira. In questi giorni praticamente tutti i produttori hanno pubblicato una verifica. Trezor e Ledger non sono coinvolti, e Trezor ha spiegato che i suoi dispositivi usano un approccio diverso alla generazione dell'entropia. BitBox02 e BitBox02 Nova non sono coinvolti, e se il tuo seed è nato lì non devi fare assolutamente niente. Blockstream Jade non è coinvolto. Foundation ha rifatto la verifica sull'architettura di entropia del Passport dopo il caso e non ha trovato problemi. E anche in casa Coinkite, Tapsigner, Opendime e Satscard usano codice diverso e restano fuori.
Una cosa che noto leggendo le loro risposte: sia BitBox che Jade generano il seed mescolando più sorgenti di entropia indipendenti dentro la stessa funzione di hash, in modo che una singola sorgente debole non possa far collassare il risultato. Il Coldcard invece dipendeva da una sorgente sola, e quando quella è saltata è saltato tutto. È la lezione tecnica più utile di questa vicenda.
C'è però un'eccezione che rischia di fregare parecchia gente. Se il tuo seed è nato su un Coldcard difettoso e poi l'hai importato su un altro dispositivo, quel seed resta debole. BitBox e Foundation l'hanno messo nero su bianco. Il difetto sta nelle parole, non nella scatola: cambiare scatola non ripara niente. Se rientri in questo caso, per te vale tutto quello che ho scritto al punto 3, anche se oggi il Coldcard sta in un cassetto.
Detto questo, non buttiamola in caciara con il "quindi X è sicuro". La verità è più scomoda: nessuno di noi può verificare tutto. Il firmware Ledger non è completamente open source, quindi ti fidi delle certificazioni di terzi. Il firmware Coldcard era open source e leggibile da chiunque, e per cinque anni non se n'è accorto nessuno. Non è che l'open source non serve, serve eccome, ma non basta la possibilità teorica di verificare: serve che qualcuno verifichi davvero, e ora quel qualcuno sono anche i modelli AI, che lavorano sia per i buoni che per i cattivi.
Quindi no, non devi cambiare dispositivo. Ma questo è il momento buono per fare una di queste cose, che avresti dovuto valutare comunque:
Aggiungere una passphrase seria, con i criteri che ho scritto sopra. È lo strumento più sottovalutato che esista. In questa vicenda ha salvato dei wallet che avevano un seed matematicamente rotto. E il bello è che non deve essere una password impronunciabile: una frase lunga, tua, specifica, che non sia mai stata scritta o detta da nessuno prima, funziona benissimo ed è pure memorizzabile.
Oppure rigenerare il wallet da zero con i dadi, così l'entropia la controlli tu e non dipendi dal firmware di nessuno.
Oppure passare a un multisig, ma solo se hai capito bene cosa comporta. Il multisig non è per tutti e complicare non è sinonimo di migliorare. Tanti non sanno che in un 2 di 3, se perdi la terza chiave, non ti bastano le due che hai: senza la chiave pubblica del terzo firmatario non ricostruisci lo script e non recuperi niente. Il backup di un multisig è una cosa diversa e va progettata.
Quale di queste ha senso per te dipende dalle cifre, da chi sono i tuoi eredi, da quanto sei disposto a smanettare e da chi consideri il tuo avversario. Non c'è una risposta buona per tutti e diffida di chi te la dà.
Se vuoi che ne parliamo sul tuo caso specifico in consulenza, rispondi a questa email. Ci sediamo e valutiamo il tuo setup insieme.
5. È la fine della self custody?
La domanda me l'hanno fatta in tanti in questi giorni, spesso in una versione più cinica: "ma non è strano che succeda tutto adesso?"
Guarda, il complottismo facile non mi interessa. Questo è stato un errore umano in una riga di codice, e chi lo racconta come un attacco pilotato sta vendendo qualcosa.
Però le coincidenze le vedo anche io. Nel giro di pochi mesi: gli ETP e gli ETF che raccolgono miliardi con narrativa istituzionale, i servizi Lightning sotto pressione, e adesso il colpo più duro mai preso dall'autocustodia, arrivato proprio dal prodotto comprato per essere al sicuro. Nel frattempo i custodi istituzionali stanno usando la vicenda per promuovere i loro servizi. CZ ha subito commentato sui rischi della self custody. Il CEO di BitGo ha depositato 100 BTC su un indirizzo pubblico per dimostrare quanto è sicura la sua piattaforma.
Non serve un complotto per spiegarlo, basta la teoria dei giochi. A uno stato o a un regolatore conviene che i cittadini abbiano una moneta che non si può inflazionare, non si può confiscare e non si può fermare? No. E se un incidente spinge le persone verso strumenti dove qualcuno può congelare, bloccare, segnalare e tassare, nessuno andrà a fermarlo.
Poi c'è una cosa che va detta, perché in questi giorni ho letto troppa gente scappare verso l'exchange. Spostare tutto su un exchange non elimina il rischio, lo cambia di forma e ne aggiunge altri due. Primo, non sai come custodiscono: magari usavano Coldcard pure loro. Secondo, il rischio di solvibilità, e su questo FTX ha già insegnato tutto. Terzo, l'aspetto fiscale e regolamentare. La custodia professionale seria è un'altra cosa e per certe situazioni ha perfettamente senso, ma non è la risposta automatica al panico.
La mia posizione non cambia: sono per la self custody. Ma sarei disonesto se ti dicessi che è facile, o che basta comprare un dispositivo e sei a posto. Non è così, e chi te l'ha raccontato così (me compreso, quando ho semplificato troppo) ti ha fatto un torto.
L'hardware wallet non è il punto di arrivo della sicurezza. È un pezzo. Sopra ci vanno la passphrase, l'entropia che porti tu, un piano di backup che funzioni anche quando tu non ci sei, e la consapevolezza che il software è insicuro per natura e lo sarà sempre.
Il paragone che ha usato Francesco in live mi è rimasto in testa: questo è un incidente aereo, non un problema della meccanica del volo. Fa paura, cambierà i protocolli, renderà i sistemi più ridondanti, e tra due anni voleremo ancora. Bitcoin come protocollo non ha un graffio.
Solo che, per la prima volta, la vulnerabilità è arrivata dall'oggetto comprato apposta per evitare le vulnerabilità. E questo cambia il modo in cui dobbiamo pensare a tutto il resto.
Un abbraccio,
Filippo
|